Привет.
Произошел обвал Nasdaq, акции технологических гигантов посыпались на фоне их отчетов. Причина в очевидном разрыве между инвестициями в дата-центры, то есть ИИ, и текущей экономической моделью, последняя не гарантирует возврата денег в обозримом будущем. Разрыв нарастает с гигантской скоростью, объемы обязательств для первых нескольких компаний уже перевалили за три триллиона долларов до 2030 года, свободный денежный поток стал отрицательным, а цена на железо пробивает новые отметки. Борьба за будущее доминирование на рынке стоит дорого, и все в ней выиграть точно не смогут. Занимательно смотреть на развитие технологий, которое идет с таким нешуточным размахом. И на этом фоне, конечно, поразительно выглядят инициативы в наших краях, где борьба с мошенниками уже ограничивает привычные возможности, ставит драконовские ограничения, которые будут влиять на все сферы нашей жизни. Тема важная, и поэтому начну с нее. Как всегда, излагаю исключительно свое субъективное мнение и ничего другого. Поехали!
Table of Contents
- Тотальная блокировка всех SIM-карт. Мошенник или гражданин?
- Сбой цифровизации в Японии, частный пример сети отелей
- Взлом Binance на 6 млрд долларов — угнать за 20 минут
- Личные данные в обмен на бесплатный телефон — binrobi
Тотальная блокировка всех SIM-карт. Мошенник или гражданин?
Каждый день мы движемся по траектории, на которой все больше и больше разрушается цифровой мир в России, идет тотальный демонтаж достигнутого в предыдущее десятилетие, под сомнение ставятся базовые вещи. На прошлой неделе на международном форуме Kazan Digital Week глава Минцифры Максут Шадаев выступал вместе с Владимиром Кириенко, возглавляющим VK, — собственно, его компания отвечает за MAX, национальную цифровую платформу. Напомню, что первоначальный посыл создания MAX заключался в том, что эта платформа будет свободна от мошенников, защищена от криминала как такового и поэтому она должна стать основой для развития цифровых сервисов в России. К сожалению, обещания тотальной безопасности обернулись неведением обычных людей, которые зачастую становились жертвами мошенников. Изначально было ясно, что ни один большой проект со значительным числом пользователей не может быть полностью защищен от мошенников. Доказательством этого служат слова Владимира Кириенко, за год в MAX было заблокировано 4.5 млн мошеннических аккаунтов. Здесь и далее цитаты и цифры по заметке Interfax.
Напомню, что аккаунт в MAX регистрируется на SIM-карту, то есть получается, что за неполный 2026 год только в MAX было заблокировано 4.5 млн номеров телефонов. К сожалению, не приводится статистика того, какое число номеров было заблокировано ошибочно и потом подверглось разблокировке. По аналогии с любым другим мессенджером можно сказать, что оно отлично от нуля, телефон или компьютер человека могут взломать, воспользоваться им для рассылки троянов или чего-то иного. К сожалению, низкий уровень цифровой грамотности создает благодатную почву для такого угона аккаунтов. Все мессенджеры стараются предусмотреть способы возврата контроля для своих пользователей, где-то они проще, где-то сложнее.
На данный момент блокировка в MAX не влияет на договор по SIM-картам у операторов, так как они никак не связаны. Юридически это разные сервисы, они не пересекаются между собой.
Максут Шадаев на форуме сказал, что министерство готовит нормативную базу, чтобы привязать блокировки в MAX к последующей блокировке SIM-карты или даже всех SIM-карт, оформленных на конкретного человека. Прямая речь про мошенников и следующие действия:
«Сейчас, когда мессенджер выявляет такие случаи, он блокирует аккаунт и не позволяет мошеннику дальше с этим номером телефона какую-то активность в мессенджере проявлять. Но нам надо его заблокировать и на уровне операторов связи. Причем не только, возможно, эту сим-карту, которая была, но и все сим-карты, которые принадлежат этому владельцу.
То есть, если мы выявили сим-карту мошенника, то сама сим-карта должна быть заблокирована и, возможно, даже должен быть введен период охлаждения, когда этот человек новые сим-карты оформить не может. И это как раз то, что дает нам наша суверенная платформа».
Никто не будет спорить с тем, что должна вестись борьба с мошенниками, думаю, мы все одинаково заинтересованы в ее успешности. Уже приняты десятки поправок в законы, которые должны победить мошенников, самый яркий пример — это ограничение числа SIM-карт для граждан России, не более двадцати штук на человека. В следующем году будет вводиться реестр IMEI-номеров, что не даст возможность использовать SIM-карту вне конкретного устройства. Драконовские меры, которые ломают рынок электроники и создают множество сложностей для операторов. Все под эгидой борьбы с мошенниками.
Новое предложение выглядит удивительно, ведь предполагается, что необходимость блокировки SIM-карты будет определяться в стороннем сервисе, пусть он и является национальной цифровой платформой. То есть потенциально создается механизм, в котором возможна блокировка не только одной SIM-карты, замеченной в мошеннических действиях, но и всех SIM-карт, оформленных на человека, а потенциально даже невозможность их вернуть себе, оформить новые SIM-карты. В цифровом мире это означает ровно одно — виртуальную смерть. Невозможно будет воспользоваться никакими услугами, например, вы не сможете заплатить налоги, так как вход в приложение или на сайт налоговой службы будет для вас закрыт, не сможете войти в «Госуслуги» и так далее. И это крайне опасная история для всех нас, так как открывает возможности для криминала, когда нас начнут шантажировать возможностью блокировки всей нашей цифровой жизни. Мошенники точно найдут способ скомпрометировать ваш номер телефона и дальше подвести под блокировку как его, так и другие номера, если заработает описываемая инициатива.
Сразу хочу оговориться, что мы не знаем в полной мере, какие нормы прорабатываются, как они выглядят, и исходим из куцых сообщений, но даже их достаточно, чтобы включить алармизм на полную катушку. Последствия могут быть слишком тяжелыми для конкретного человека, а механизм их исправления — нечетким и размытым.
Поэтому нам необходимо законодательно защитить каждого гражданина России и создать безопасную среду, сделать так, чтобы никто, включая государство и его различные ведомства, не мог заблокировать SIM-карту, к которой привязаны «Госуслуги» и другие важные сервисы. То есть фактически сделать одну SIM-карту неубиваемой при любых обстоятельствах, даже если она заподозрена кем-то в мошеннических действиях.
Телеком имеет все возможности для блокировки тех или иных действий на конкретной SIM-карте, например, ограничения всех действий, кроме разрешенных. Некий аналог белых списков, когда человек гарантированно получит доступ к государственным системам, важным сервисам и услугам, но не сможет использовать SIM-карту для чего-то иного. По крайней мере, такой подход лучше, чем тотальная блокировка одной или всех SIM-карт, оформленных на человека.
К сожалению, никакие драконовские ограничения вокруг телекома и SIM-карт не приводят к желаемому результату, число мошенников не сокращается значимым образом, в медиа постоянно мелькают истории про очередных жертв различных схем. Эта тема будет вечной, пока у нас не будет повышаться уровень цифровой грамотности, гигиена не начнет вбиваться в сознание людей намертво. Но в этой сфере как раз нет почти никакой работы, вместо объяснений — запреты, с каждым витком борьбы — ужесточение, которое в конечном итоге наносит ущерб нам, а не мошенникам. Слабое звено — это всегда человек. Сколько ни придумывай защитных механизмов, именно сам человек становится тем элементом, что дает мошенникам доступ к данным, деньгам и так далее. Учитывая возможности государства в области пропаганды, их было бы полезно задействовать для ликвидации цифровой безграмотности, задача сродни той, что стояла перед СССР сто лет назад. На другом витке развития, но все выглядит примерно так же.
Мое мнение не изменилось: усложнять повседневную жизнь можно до определенного предела, мы уже идем по пути такого числа ограничений, которых нет нигде в мире. Когда журналисты спрашивают меня про мировой опыт, я отвечаю, что ничего подобного нигде в таких объемах не существует, такое чувство, что мы собрали все возможные практики, добавили свои и на выходе получили очень жесткое регулирование во всех аспектах, которое становится для рынка неподъемным. Да и риски для любого человека резко возрастают, так как та же блокировка всех SIM-карт — это просто невероятный сценарий, который может привести к реальным последствиям в обычной жизни. И тут необходимо общественное обсуждение, в котором будут соизмеряться риски для общества от действий мошенников и то, каких результатов мы хотим добиться в конечном итоге. Есть стойкое ощущение, что борьба стала самоцелью — чем больше инструментов придумают, тем лучше, а оценка результатов уже не так важна. Хотя, на мой взгляд, именно эффективность инструментов по борьбе с мошенниками должна выходить на первый план, и от этого нужно отталкиваться в своих действиях.
Блокировка всех SIM-карт гражданина России должна иметь веские обоснования, причем со стороны не того же MAX, а именно судебных органов, которые выносят данное решение, поражают человека в его правах. Нельзя создавать механизм, который с легкостью вычеркивает человека из цифровой жизни, это тупиковая дорога. И нужно на уровне законодательства закреплять основную SIM-карту, на которую никто не сможет претендовать и которая будет обеспечивать доступ ко всем государственным сервисам при любых блокировках. Мне интересно услышать ваше мнение об этом, так как вопрос касается нас всех без исключения, да и люди, участвующие в этих обсуждениях, точно прочитают ваши комментарии. Прошу только воздержаться от слишком эмоциональных пассажей, ругани и тому подобного, иначе все это превратится в информационный шум, который будет легко игнорировать.
Сбой цифровизации в Японии, частный пример сети отелей
Жить, как жили наши родители или тем более деды, невозможно, путь назад в прошлое закрыт. Это хорошо видно на примере Японии, где население стремительно стареет и рабочих рук становится все меньше. Выходом служит только автоматизация процессов, перекладывание их на программы и роботов. Путешествуя по Японии, постоянно видишь пожилых людей, официальная статистика говорит сама за себя, треть населения старше 65 лет, половина населения старше 50 лет. Молодежи становится все меньше, приходится привлекать мигрантов, они работают в магазинах, отелях, сфере обслуживания. Всего иностранцев больше четырех миллионов, но темпы роста в последние годы рекордные, примерно 10% в год. Много вьетнамцев, они приезжают по рабочим визам, местные называют их рабскими. Низкооплачиваемая работа, жизнь в общежитиях, общение через переводчик, в том числе это касается продавцов в магазинах.
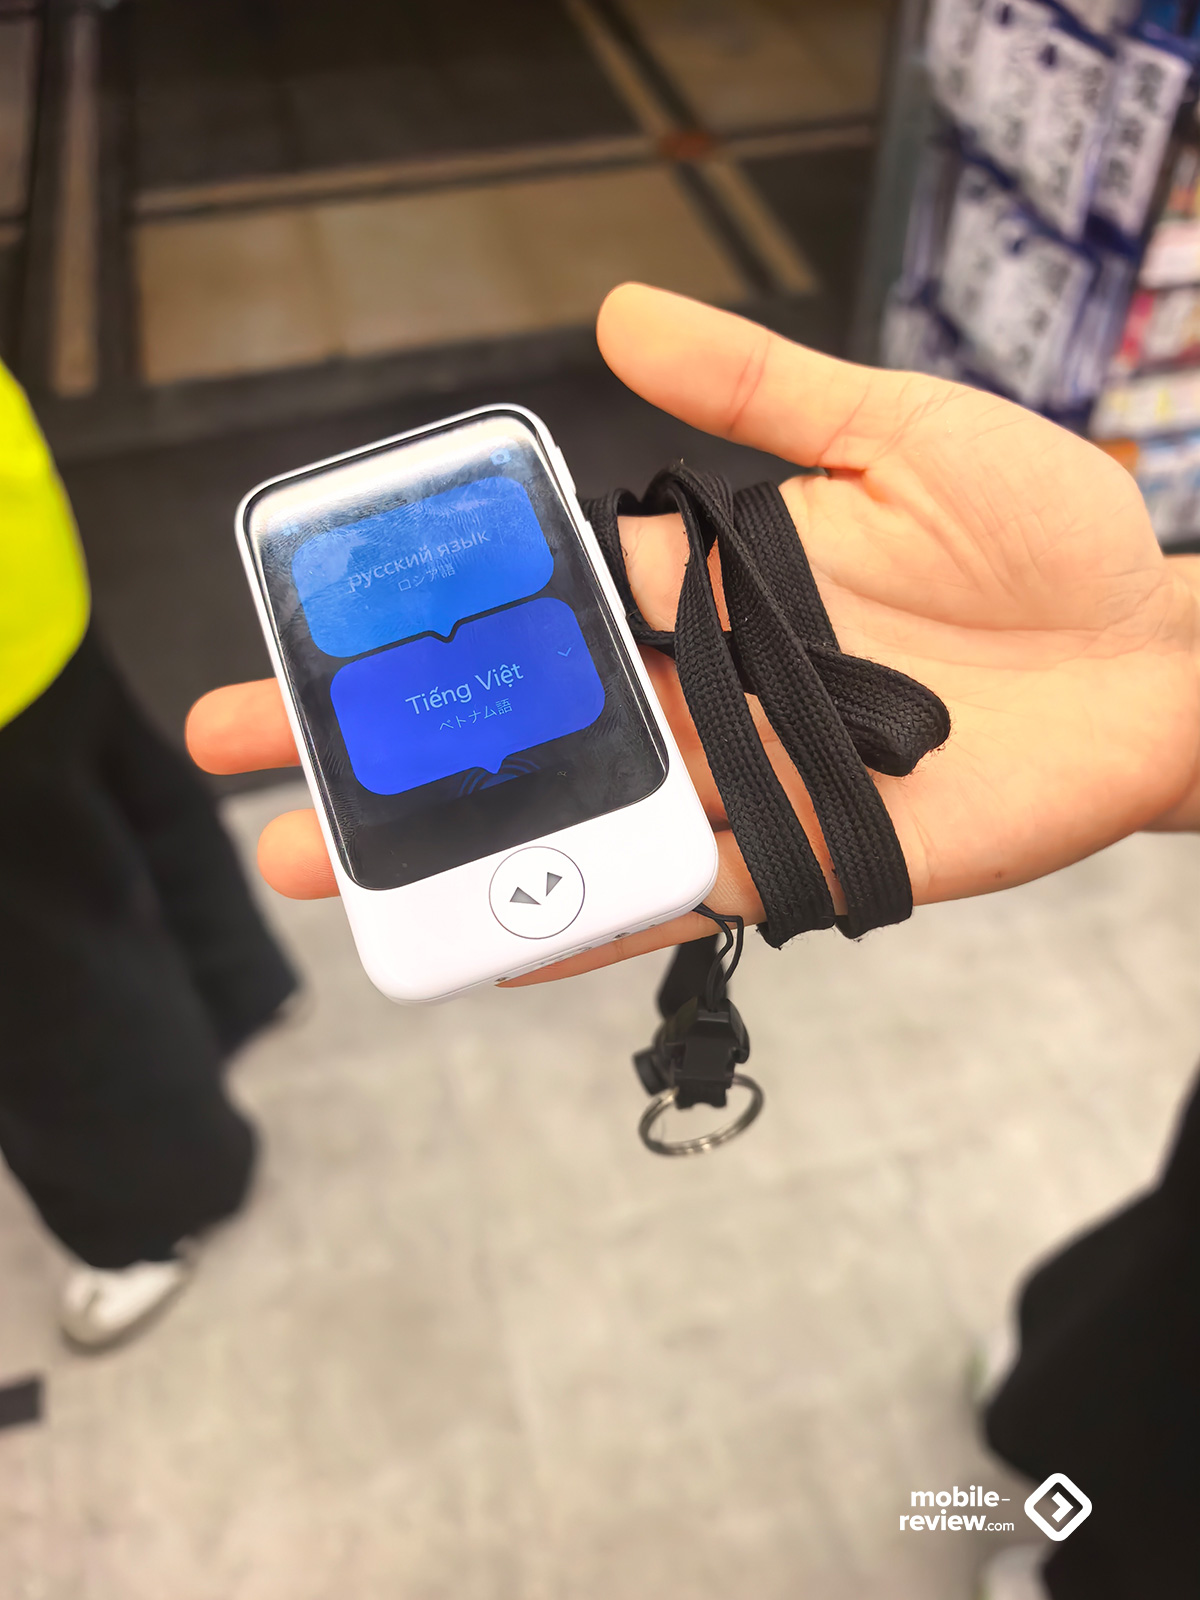
Япония исторически делала ставку на автоматизацию всего, что только возможно, от производств до сферы обслуживания. Такого числа вендинговых автоматов, как здесь, нет нигде в мире. Вы можете купить не только воду, напитки, еду, но и вещи или что-то иное в автоматах, раскиданных по самым необычным местам городов. В хороших гостиницах не считается зазорным ставить автоматические стиралки, чтобы не загружать прачечные, так как персонала не хватает.
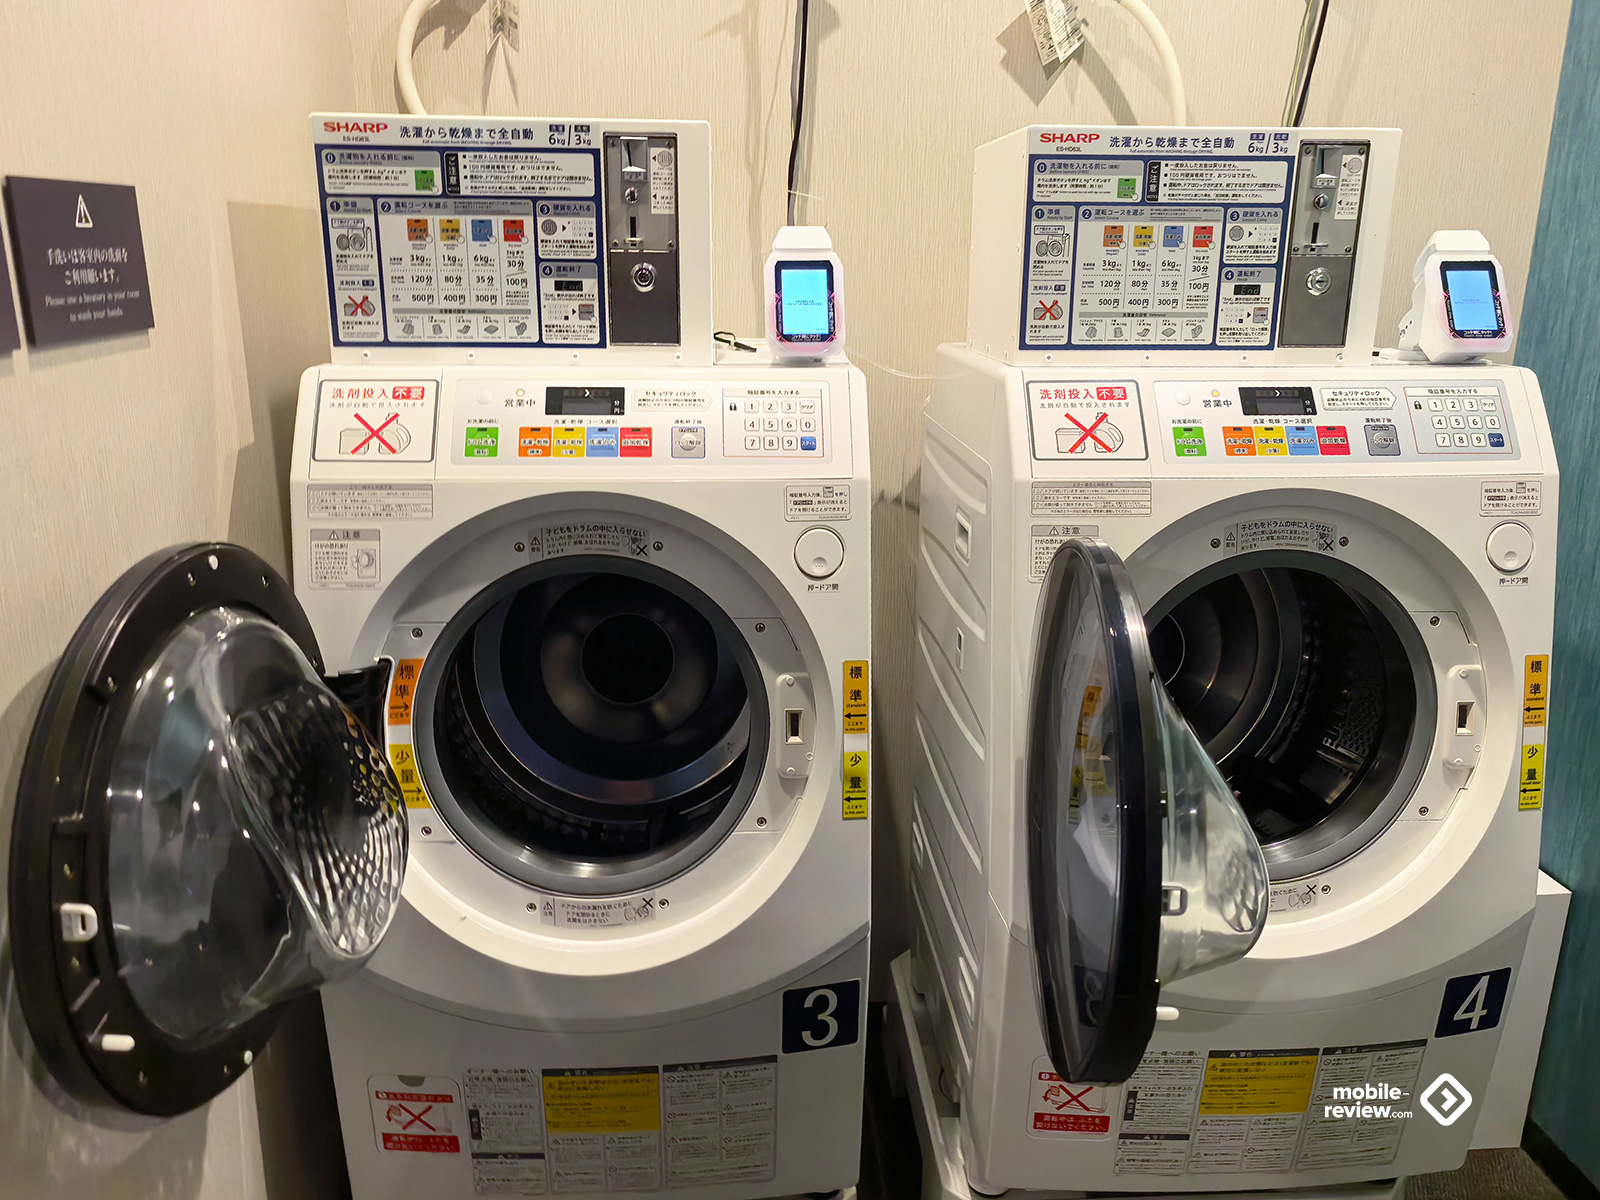
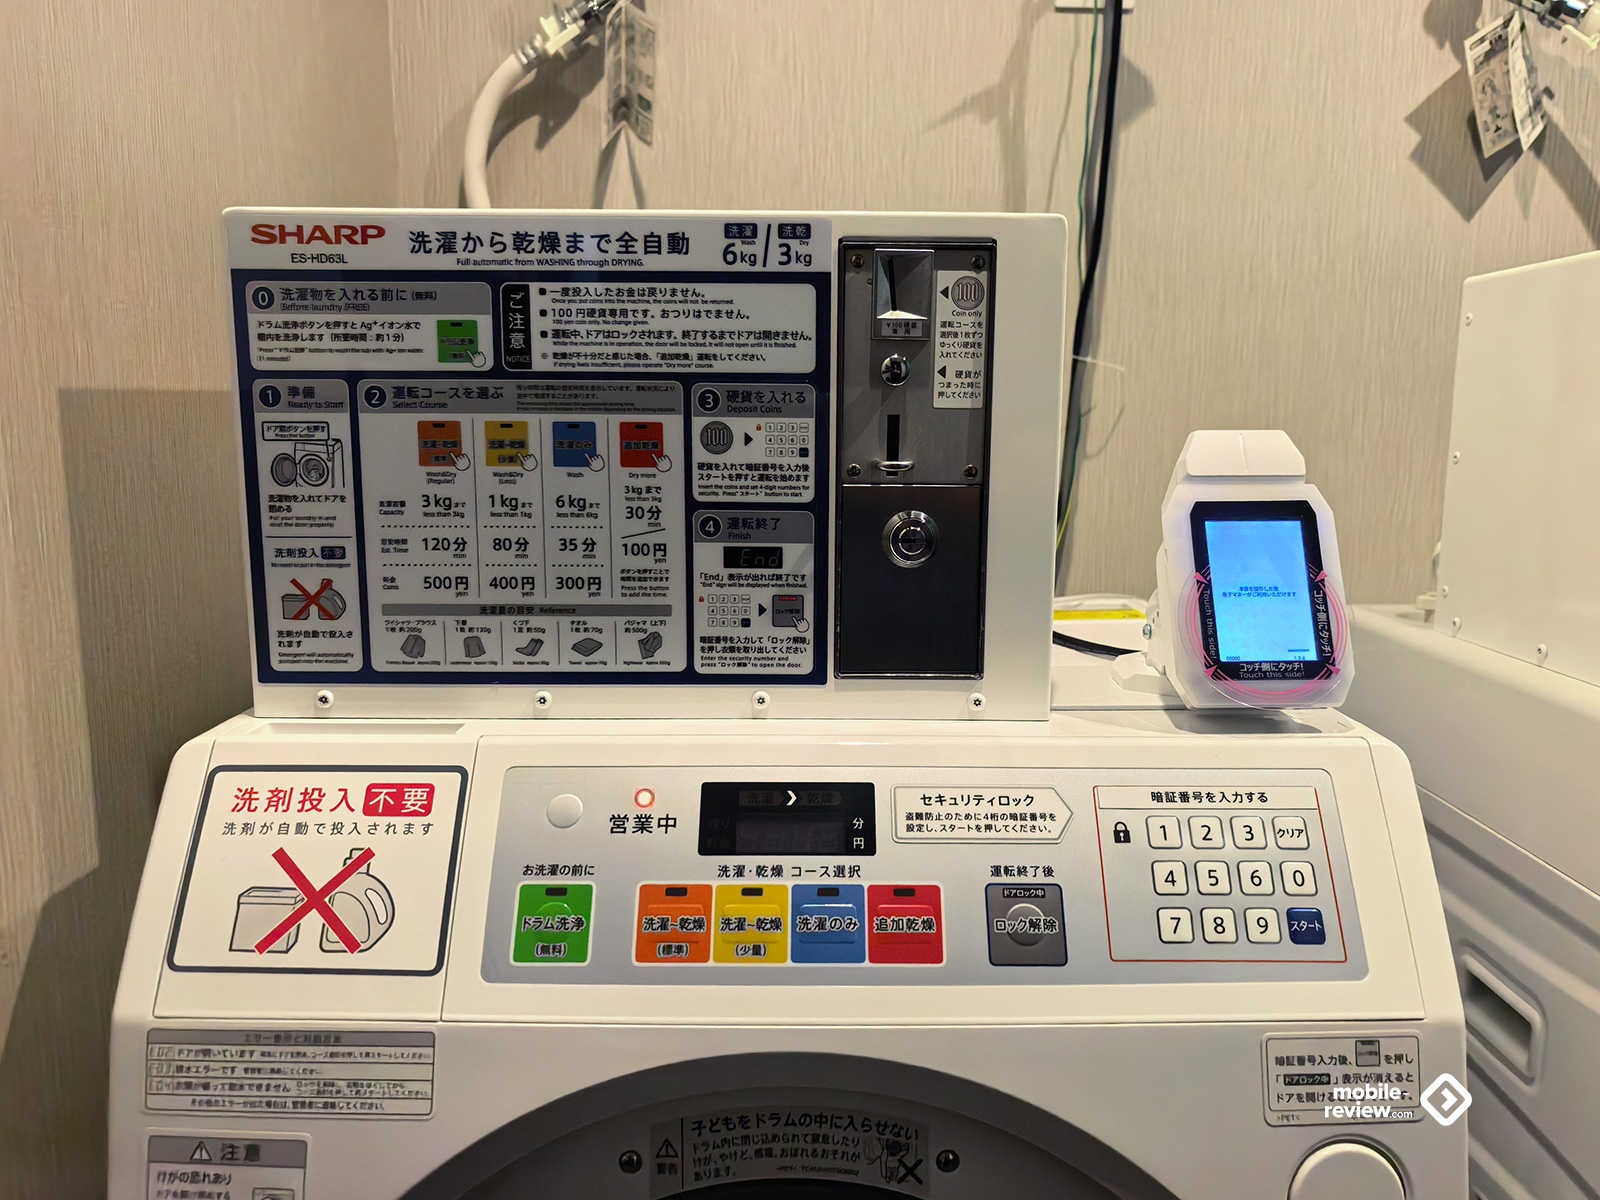
Пример Японии должен стать предостережением для всего мира, так как мы идем ровно той же дорогой, просто чуть медленнее. Рост продолжительности жизни, увеличение пенсионного возраста, необходимость более высокой эффективности труда, в том числе за счет цифровизации. И ломая цифровизацию тем или иным способом, можно нанести ощутимый урон любой экономике. Безопасность каждого государства напрямую зависит от степени цифровизации и защиты систем от внешнего или внутреннего воздействия.
В Японии временно остановили работу многих государственных сайтов и коммерческих сервисов из-за критических уязвимостей в PHP (CVE-2026-109618 и CVE-2026-109619). Начиная с 21 октября и до установки заплаток нельзя эксплуатировать системы, которые потенциально подвержены атаке.
Масштаб виртуальных разрушений и убытков еще предстоит оценить для каждой страны мира, а также для бизнеса, но приведу пример довольно большой сети японских отелей, в которой произошло отключение приложения. Информация получена мной в частном разговоре, поэтому приводить название сети не могу и не буду, но оно не так важно, расскажу про конкретные убытки, которые понесла данная сеть.
Автоматизация процессов внутри сети позволяла сделать пребывание в отеле максимально прозрачным и удобным для постоянных клиентов. Бронирование пребывания на уровне приложения, получение скидок и разных предложений, например, когда вы останавливаетесь больше чем на три дня, вам бесплатно предлагают ужин на территории отеля либо скидку на него в том или ином размере. Различные бонусы программы лояльности, знание клиента и его потребностей. И вот 21 октября приложение было отключено, что моментально привело к коллапсу привычных процессов. Перечислю только ряд моментов:
- Быстрый чек-ин и чек-аут. Был возможен в приложении, там же можно было сделать электронный ключ для своего номера, получать пластиковую карту не требовалось. Взаимодействие с персоналом на стойке регистрации было сведено к минимуму, что позволило сократить число сотрудников и график их работы (автоматизация — это экономия для отеля). Отключение приложения моментально привело к необходимости работать в авральном режиме 24 на 7 всему персоналу, нагрузка на стойку регистрации выросла;
- Регистрация гостей стала занимать больше времени, даже если это постоянный клиент и все документы внесены в систему. Нагрузка на компьютерную систему выросла, что заставило отключить второстепенные функции (в том числе они были отключены из-за необходимости заплаток, оставили только самое необходимое);
- Программа лояльности привязана к приложению. Персонал загружен и не может проверять для каждого гостя его статус в программе, количество бонусов и тому подобное, в зависимости от статуса в программе всем автоматически давали большее число бонусов. Например, ваучер на бесплатный ужин вдвоем, хотя в теории он должен был быть на одного человека (как вариант, скидка 50% на двоих). Дополнительные расходы, которые взяли на себя отели, чтобы сохранить лояльность клиентов, это прямой убыток;
- Разработка приложений шла как за счет внешних подрядчиков, так и внутри компании. Скорость решения проблемы довольно низкая, как результат, ежедневно растут расходы, усталость персонала и количество конфликтных ситуаций с постояльцами (упало качество сервиса в большом и малом, все перестало работать как часы — во всяком случае, работать как раньше).
Это верхушка айсберга, на деле подводных камней намного больше, и все они связаны с цифровизацией, оборотная сторона последней в том, что когда что-то ломается, вернуть процессы в прежнее русло практически невозможно. На этом примере видно, как весь наш мир зависит от цифровизации. Представьте на минуту, что перестали работать «Госуслуги» и вы не можете получить справку, совершить другие привычные операции, посмотреть свои штрафы и оплатить их. Убытки как для вас, так и для государства будут ощутимым. К сожалению, с развитием ИИ-алгоритмов поиск уязвимостей с каждым днем будет становиться проще, в течение нескольких лет мы будем сталкиваться с крайне сложной ситуацией, когда истории, подобные описанной выше, смогут повторяться. Защиту от этого постепенно выстроят, в том числе и с помощью ИИ-алгоритмов, но до этого момента отключение систем останется единственным и самым надежным способом. Потенциальный ущерб от взлома настолько велик, что проще нести все эти убытки, чем рисковать. Хотя здравый смысл подсказывает, что атаковать все системы одновременно никто не сможет, для этого просто не хватит ресурсов. Тут вопрос в выборе самых лакомых кусочков, которые интересны для атакующих. Наверное, самое время поговорить про Binance и их взлом.
Взлом Binance на 6 млрд долларов — угнать за 20 минут
Взлом криптобиржи Binance никакого отношения к уязвимости PHP не имеет, тут совсем другая история. После расследования инцидента в Binance обещают опубликовать все данные о том, как произошел взлом их систем. Пока же известно, что злоумышленники получили доступ к ноутбуку одного из инженеров биржи и за счет этого смогли провести атаку. Основная часть атаки началась вечером 29 октября, за двадцать минут с биржи вывели 6.3 млрд долларов (эквивалент в долларах криптовалют на момент атаки). Компания официально заявила, что нет никаких доказательств того, что были скомпрометированы закрытые ключи кошельков, также заявлено, что средства пользователей в безопасности и все потери будут компенсированы из средств Binance. Надо отметить, что транзакции на 3 млрд долларов были заморожены в блокчейне, эти средства злоумышленники не смогут вывести дальше. Биржа приостановила все операции, равно как и сторонние игроки заморозили вывод средств, так как посчитали, что их могут использовать для вывода денег (Circle, Tether и другие).
Первоначально появились сообщения, что за взломом стоят северокорейские хакеры, позднее в ФБР подтвердили эту информацию. Группировка APT TraderTraitor в феврале 2025 года взламывала Bybit на 1.5 млрд долларов, но этот взлом намного серьезнее.
До публикации официальных результатов расследования, которое обещано Binance, гадать на кофейной гуще занятие неблагодарное. Но сама атака вызывает много вопросов. Как доступ к ноутбуку разработчика позволил вывести такой объем средств? Мне понравился комментарий, который оставил к новости на Habr незнакомый мне человек, приведу его часть:
- Что такое личный ноутбук внутри DevOps? С него толку ноль.
- В цепочке работы с продовой инфрой у них минимум 2, а скорее 3 сегмента. Все кроме первого публичного — закрыты максимально. А в середине еще и SAW (Secured Admin Workstation), где по любому чиху просто обрывается связь.
- Что значит доступ к сервисному контейнеру? На проде? Без КВР (контроль второй рукой), без аудита, без 2FA (а там скорее всего 3FA, OTP + железка), без записи, без PAM? Тоже звучит как полная дичь.
- Мониторинг исходящих транзакций, с полным отключением связи? Тоже должен быть.
- Еще много пунктов.
Возможность так легко вывести деньги не поддерживается самой архитектурой, если она создана правильно. Сомнений в том, что все так, не может быть. За одним исключением — если разработчики не оставили для себя лазейку, которая позволяет отключать все режимы проверок, обходить контуры безопасности. И в этом случае история начинает играть новыми красками, ведь получается, что Binance оставили в своих руках инструмент, который позволяет делать в системе что угодно. И это уже совсем другой взгляд на проблему, он дает нам иное восприятие происходящего.
Давайте попробуем спросить сами себя, много ли компаний не оставляют для себя таких лазеек? Например, представить, что крупная IT-корпорация закрывает для себя любой доступ к данным, невозможно. Зачем отказываться от своих привилегий в пользу безопасности, если этого никто не проверит. Внешний аудит, как правило, не может найти такие лазейки, они глубоко спрятаны внутри компьютерных систем. Вспомните целую череду скандалов вокруг Uber, когда выяснилось, что компания «видит» все, что происходит с поездками, может найти любые данные и они никак не скрыты. То есть в Uber не защищали эти данные от себя, не видели в этом никакого толка, так как они давали бизнесу дополнительную ценность. И могу смело предположить, что именно так поступает большинство компаний в мире, сегодня у нас нет никаких внешних контейнеров для персональных данных, которые бы шифровались государством, или уложений, которые бы контролировали компании и их подход к этому вопросу. Тут все построено исключительно на доверии.
Ирония в том, что тот же биткоин — вещь эфемерная, ничем не обеспеченная. Его стоимость обусловлена верой людей, возникшей вокруг индустрией, но не реальными деньгами. Пузырь, который может лопнуть в любой момент, но в него верят, и люди вкладывают свои настоящие деньги в попытках разбогатеть.
Главный вывод, который можно сделать, прост — вы не контролируете свои данные в чужих системах. Вы не можете рассчитывать, что их не взломают и ваши деньги или данные не украдут. Вероятность этого мала, но она отлична от нуля. Хорошо, что в Binance вернут деньги своим пользователям, но сколько компаний уровнем пониже просто не будут этого делать, так как не обладают достаточными ресурсами? Взломы iPhone после посещения зараженных сайтов, последующий вывод средств с криптокошельков — все это стало нормой для нашего времени. Хотя это скорее вина пользователей, которые открывают не пойми что на своих устройствах, считая, что они защищены от неприятностей по умолчанию.
Личные данные в обмен на бесплатный телефон — binrobi
В январе подробно писал о проекте «Смартфон за внимание», раздавать устройства первым пользователям планировали летом, но основная раздача началась осенью, ко мне приехал смартфон под названием binrobi model 1. Российская компания и такое замысловатое имя, не знаю, отчего.
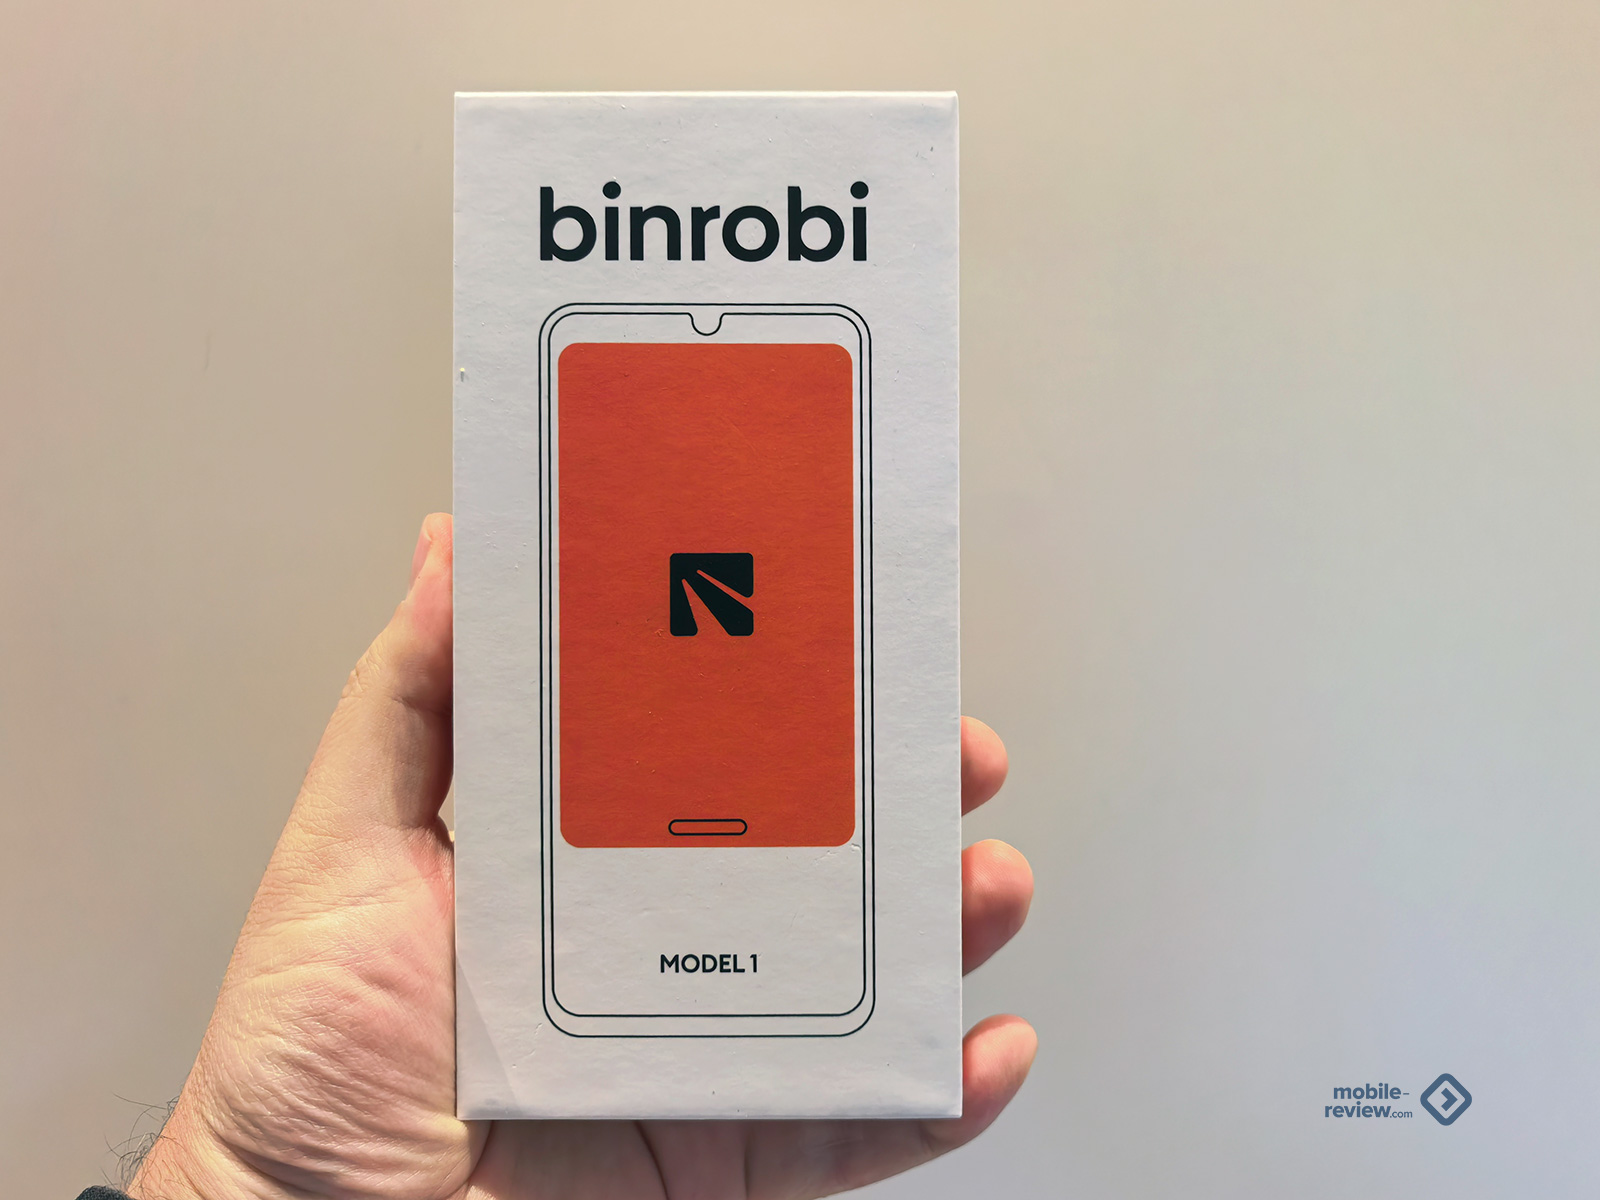
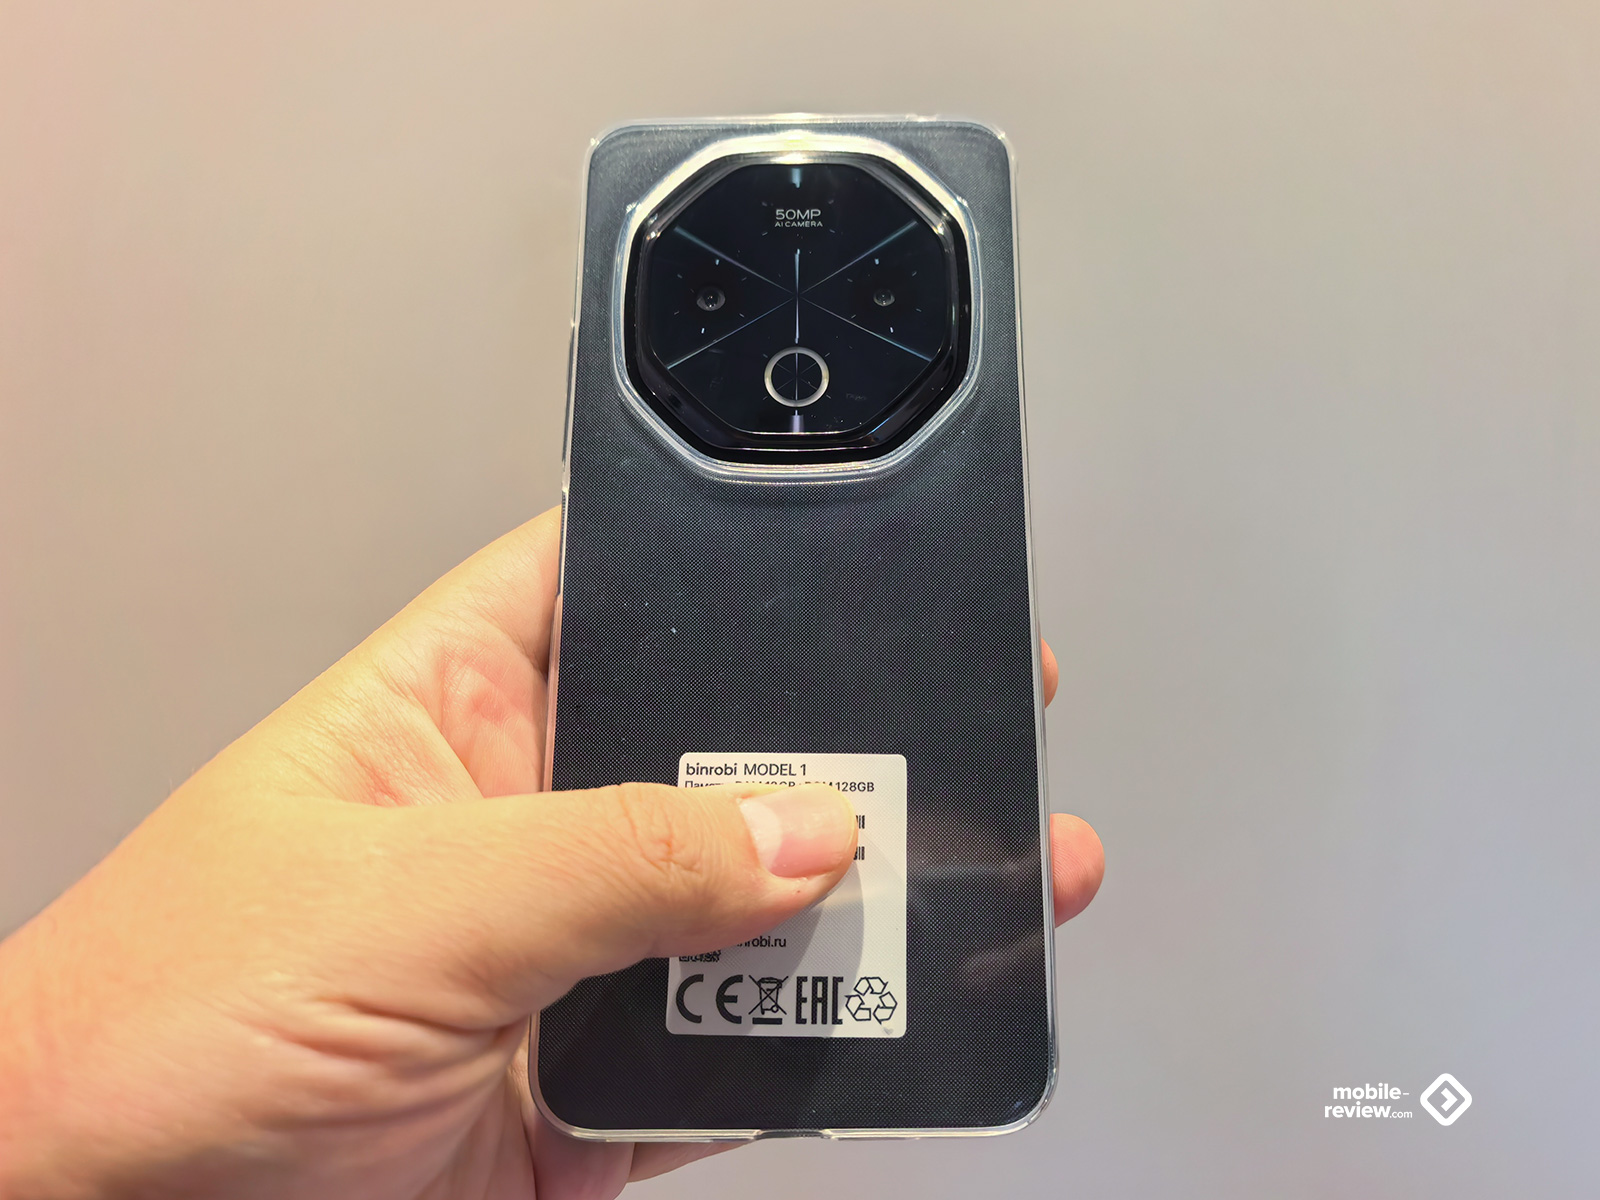
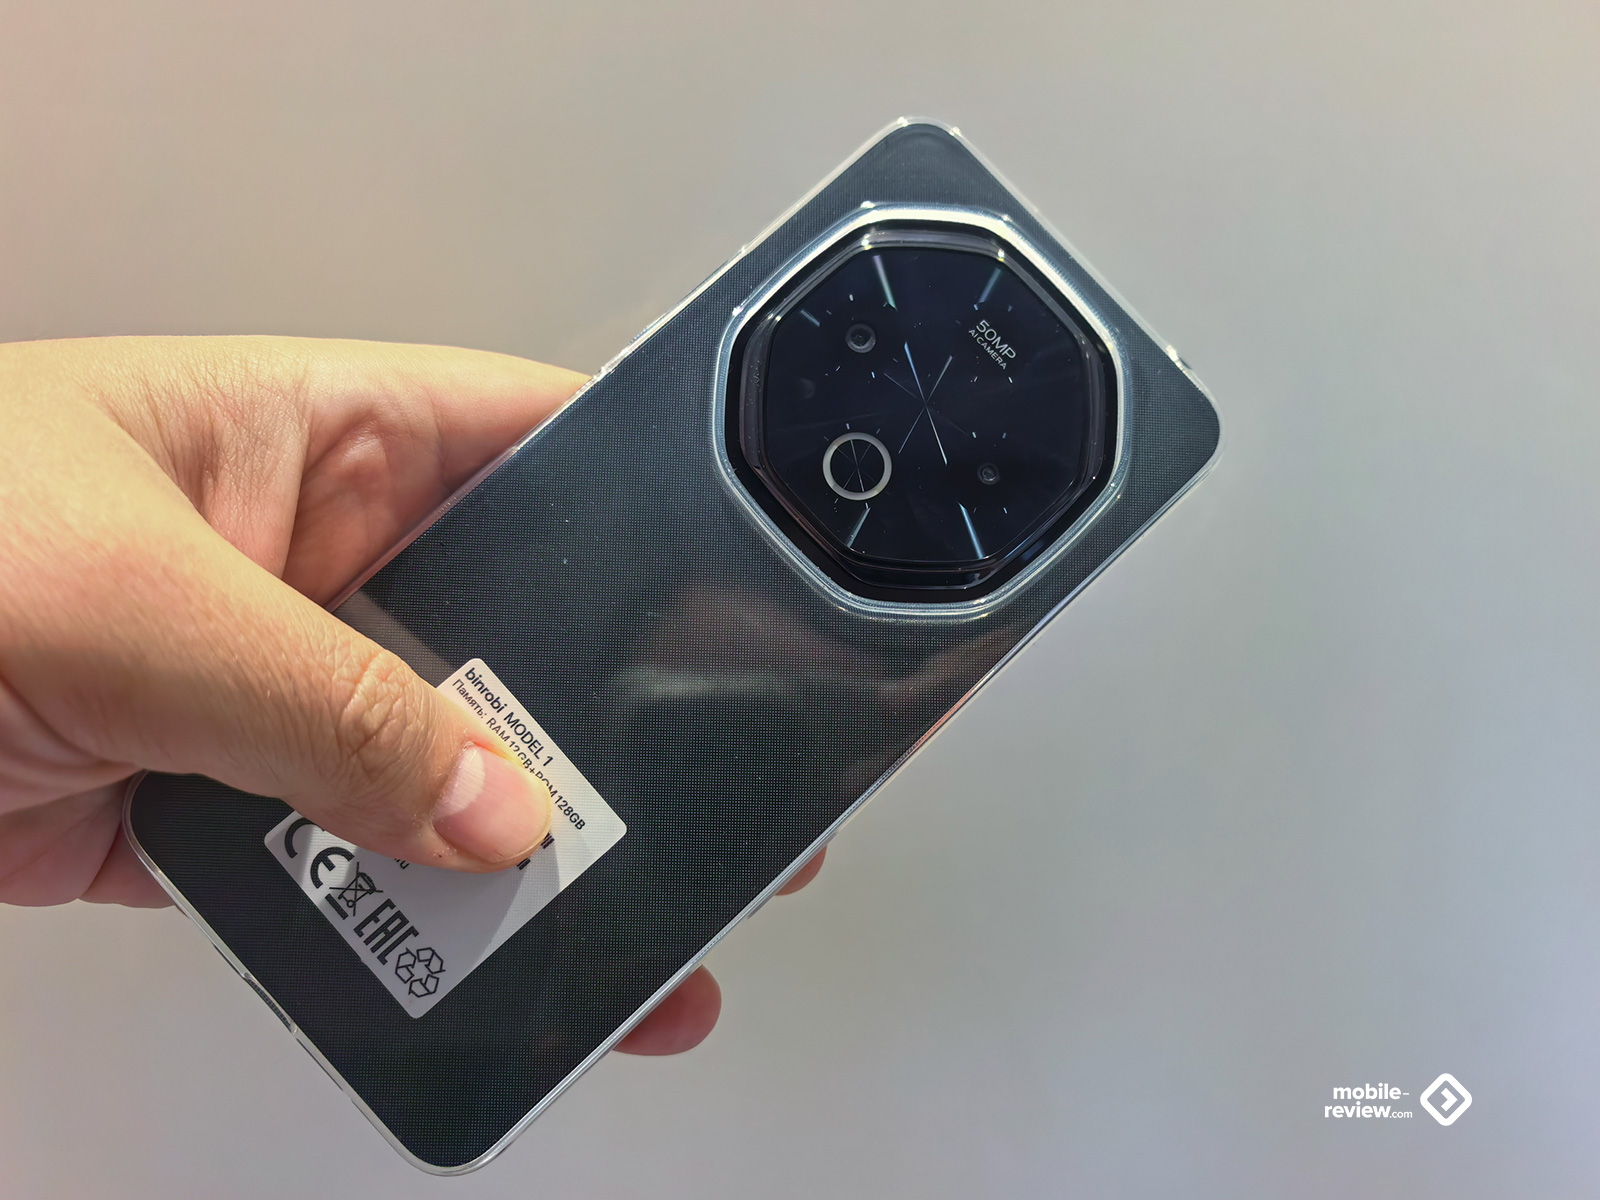
Чтобы не повторяться о проекте, рекомендую прочитать текст про него, мои размышления, что может пойти не так и почему.
В нашем TG-канале буду ежедневно описывать свои приключения с этим аппаратом, но пока хочу остановиться на паре моментов. Начну с того, что меня смущает, когда в бюджетной модели пишут на коробке про 12 ГБ оперативной памяти (реально ее тут 4 ГБ плюс 8 ГБ файл подкачки).
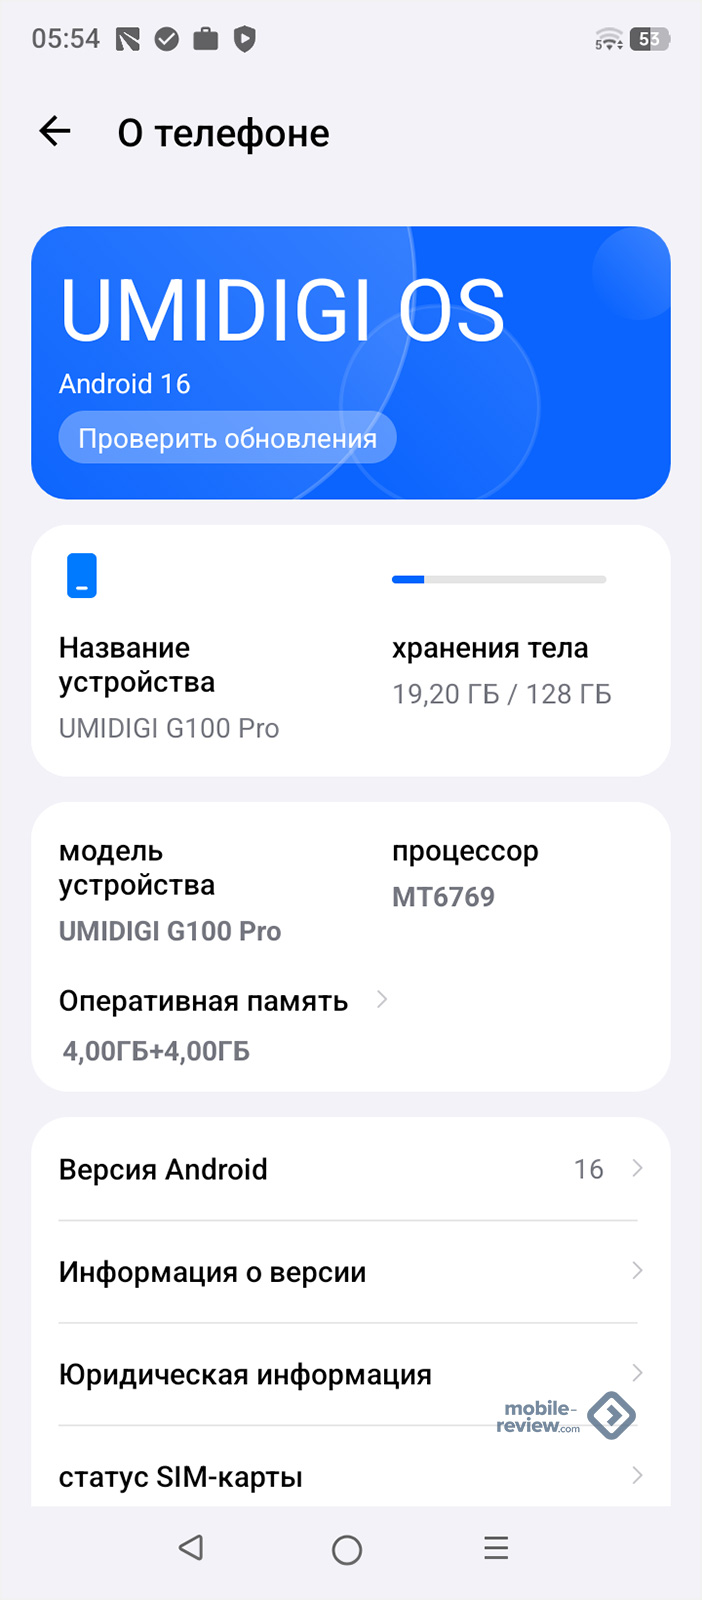
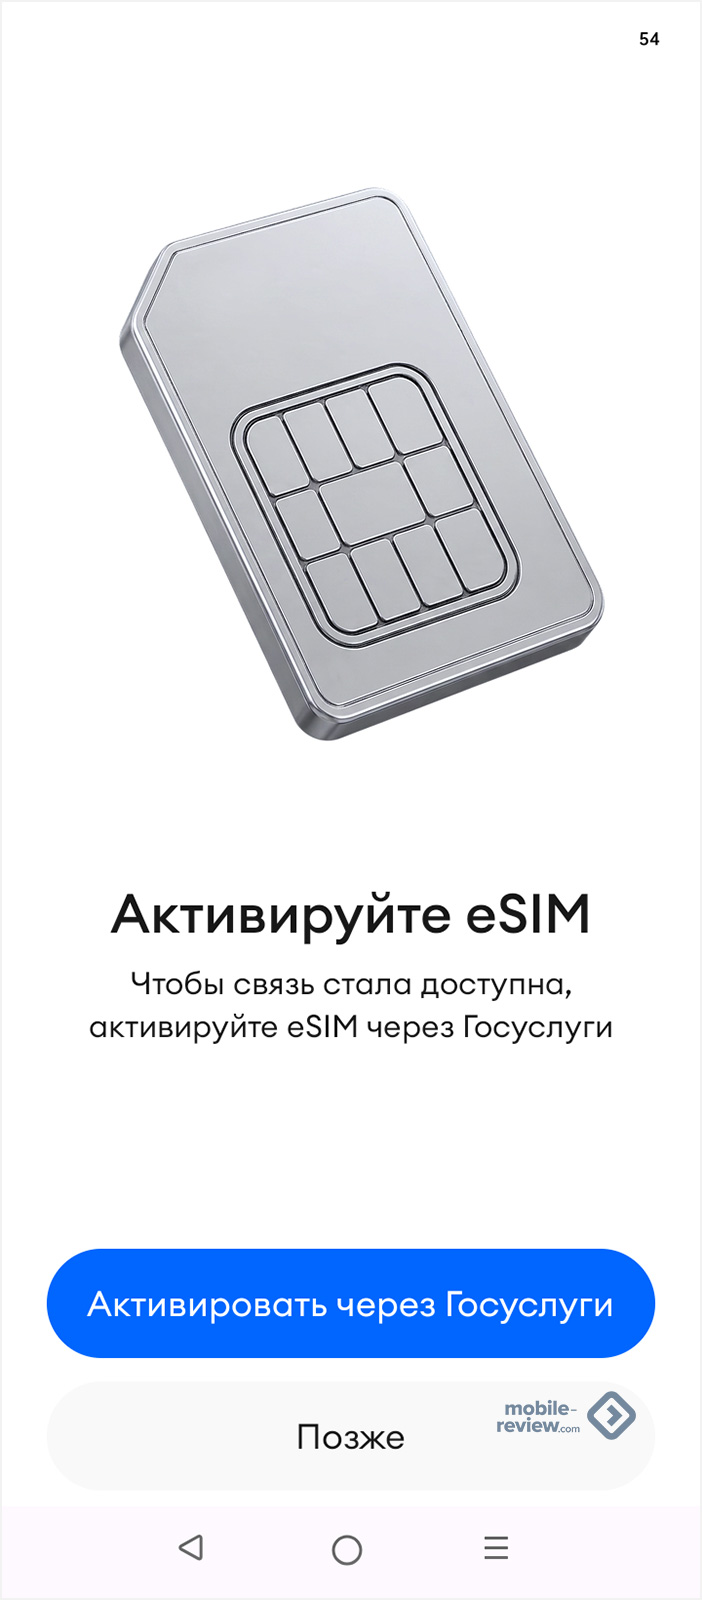
Оказался прав в своем предположении, что перед нами кастомный вариант Umidigi 100 Pro, изменений немного, они сводятся к батарее, добавлению eSIM (партнером проекта выступает «Билайн», там активируется их карта и связь).
В телефоне используется MDM от binrobi, то есть система полностью управляется администратором компании, вы не можете включить режим разработчика, ставить APK-приложения, ограничены только теми возможностями, что дают вам в компании (обычный Android 16 со всеми вытекающими). При первом запуске вам ставят целый ряд приложений, например, «Авито», «Альфа страхование». Но интереснее лицензионное соглашение, в котором черным по белому написано, что компания получает доступ ко всем вашим данным и всему, что вы делаете на смартфоне (там прописаны отдельные пункты, в тексте про смартфон подробно и в деталях остановлюсь на каждом).
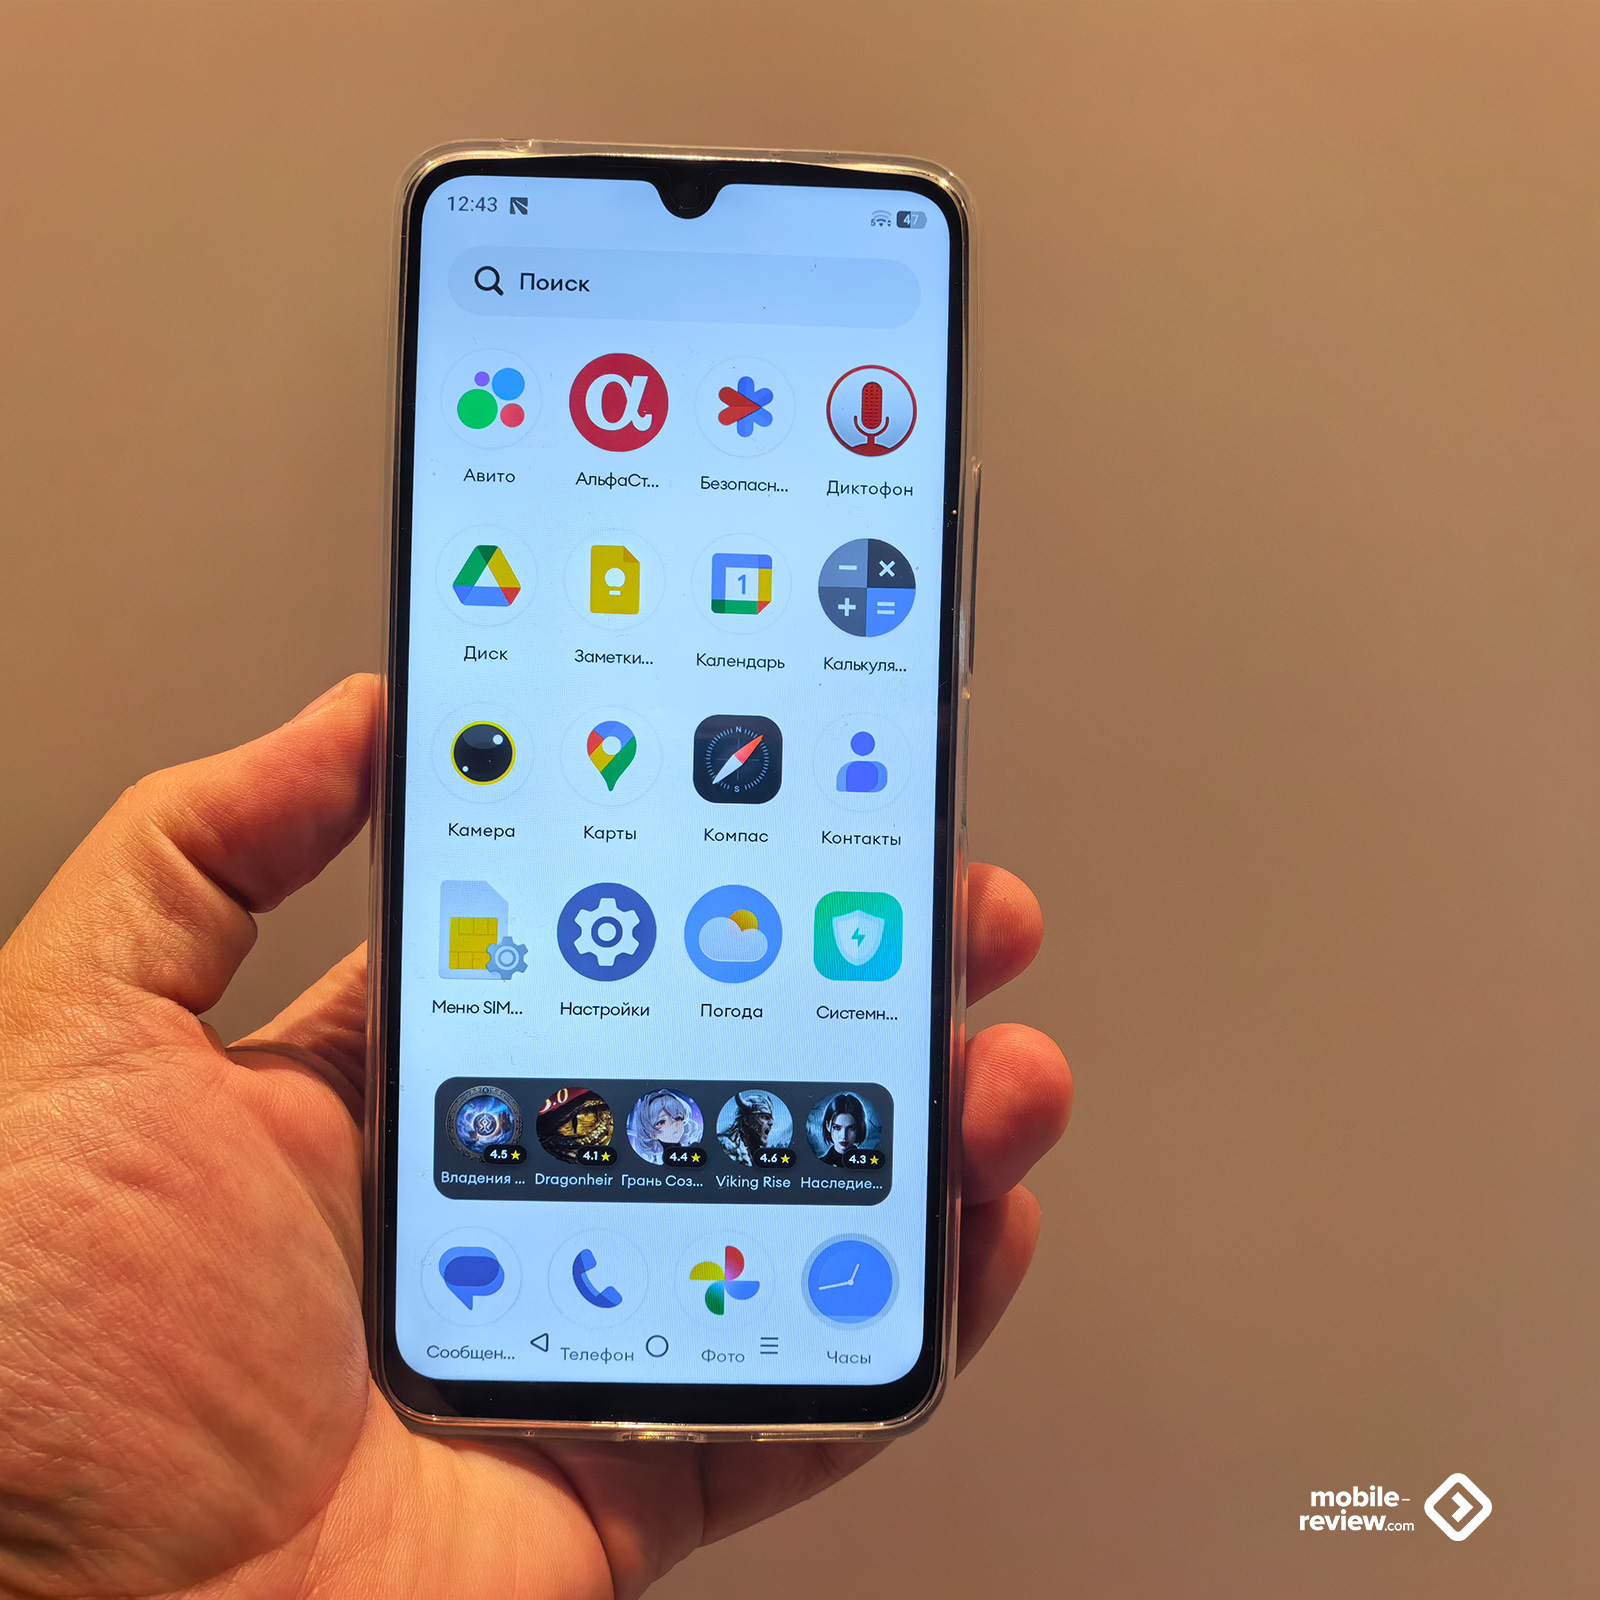
Но по смыслу получается так, что компания не просто показывает вам рекламу на телефоне, а контролирует все, что вы на нем делаете. Учитывая, что коммерческая цена аналогичного аппарата в России составляет 10-12 тысяч рублей или даже меньше, для меня непонятно, в чем смысл покупки, когда за вами пристально следят.
Тут есть еще один момент, который меня прямо останавливает, — регистрация eSIM возможна только через «Госуслуги» (со смартфоном идет бесплатная связь от «Билайна», там довольно простой тариф с ограничением в 20 ГБ трафика, есть звонки и SMS). На телефоне, который контролируется другой компанией, нужно войти в «Госуслуги». Хорошо, что у меня для этого используется двухфакторная авторизация и поэтому какая-никакая дополнительная защита тут присутствует. Но в целом, конечно, это смущает, и очень сильно.
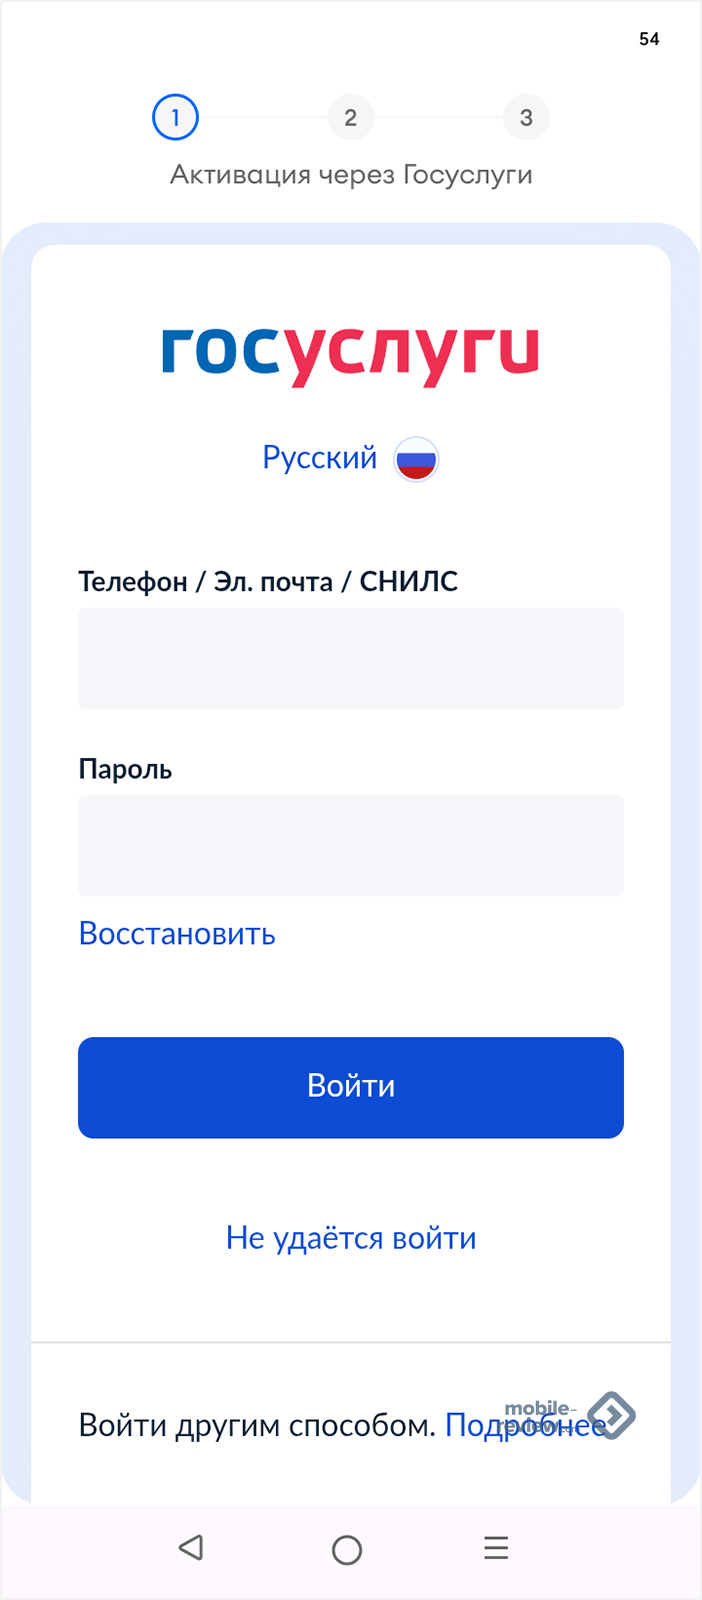
Холодок по спине бежит, когда меня просят ввести важные данные, в том числе личный аккаунт Google, в телефон, который заведомо контролируется кем-то иным. И у меня возникает вопрос, насколько я могу доверять и насколько бесплатен сыр не в мышеловке. Ответа на этот вопрос у меня нет, но свои данные вводить не стал.
Чтобы телефон был бесплатным, нужно пользоваться им минимум два часа в день, в личном кабинете даже есть соответствующий счетчик времени. К сожалению, в данный момент он просто не работает нормально (отзывы первых пользователей именно таковы, он может показывать что угодно). А еще появились данные о штрафах за те или иные «прегрешения», их довольно много, и каждое из них меня просто ставит в тупик. Обо всем этом буду ежедневно рассказывать в течение недели, так как продукт получился интересным именно с точки зрения бизнеса и того, что тут наворотили.
Но главный вопрос — насколько бедным человеком нужно быть, чтобы не иметь возможности купить себе бюджетный смартфон за небольшие деньги (десять тысяч рублей, можно взять в рассрочку на год, тогда он обойдется рублей в 800 в месяц) и отдавать свои данные на сторону. Что может заставить человека приобрести такой смартфон и пользоваться им? Может быть, вы сможете сформулировать мне побудительные мотивы, конечно, кроме любопытства и тяги к новому, которая есть и у меня.
P.S. Из странствий привез истории про одиночество и роботов с глазами, про высокие и низкие технологии в обществах Азии, так что на неделе буду об этом рассказывать. Надеюсь, что столь необычные рассказы вас привлекут. От себя же хочу пожелать вам хорошего настроения, удачной рабочей недели и чтобы все складывалось как нельзя лучше. Удачи в добрых делах!