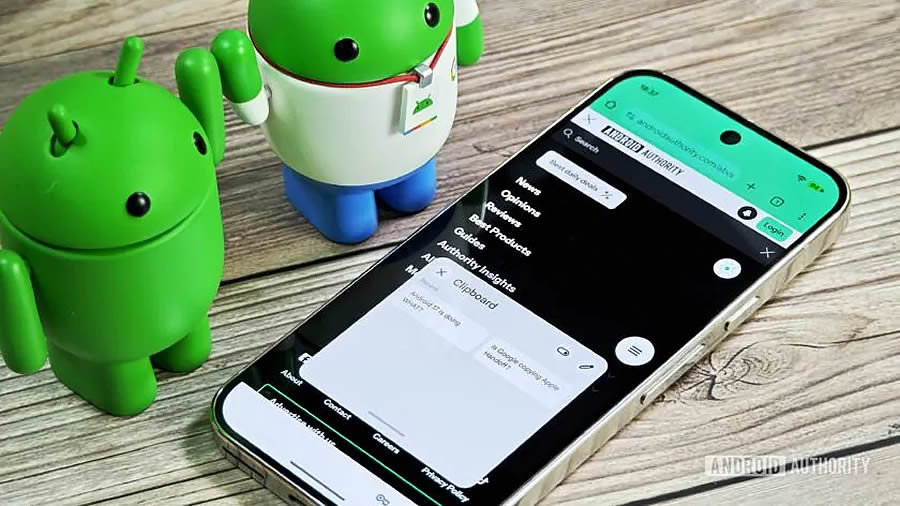
Разработчики GrapheneOS реализовали функцию Secure Paste, которая предотвращает чтение содержимого буфера обмена сторонними приложениями. Эта мера направлена на устранение одной из наиболее скрытых проблем конфиденциальности в операционной системе Android, позволяющей программам получать доступ к скопированным данным других сервисов. Буфер обмена часто содержит чувствительную информацию, включая пароли, коды аутентификации и личные сообщения. Хотя Android уже ограничивает круг приложений, имеющих доступ к копированию, и показывает предупреждение при чтении данных, созданных другой программой, разработчики GrapheneOS отмечают, что такое уведомление иногда появляется с запозданием, когда данные уже считаны.
Secure Paste меняет подход к обработке: вместо использования традиционного API буфера обмена система предоставляет пользователям возможность отозвать этот доступ и применить выделенную функцию вставки при которой приложение-получатель не сможет автоматически прочитать все, что находится в буфере, а получит только тот фрагмент, который пользователь явно решил вставить. Функция интегрирована в стандартную панель выделения текста, методы ввода, службы доступности (для людей с нарушениями зрения, слуха или моторики) и сочетания клавиш. Процесс вставки контента остается привычным для пользователя, но при этом приложение не получает широких прав на чтение всего содержимого буфера обмена. Функция уже доступна в актуальной версии GrapheneOS.