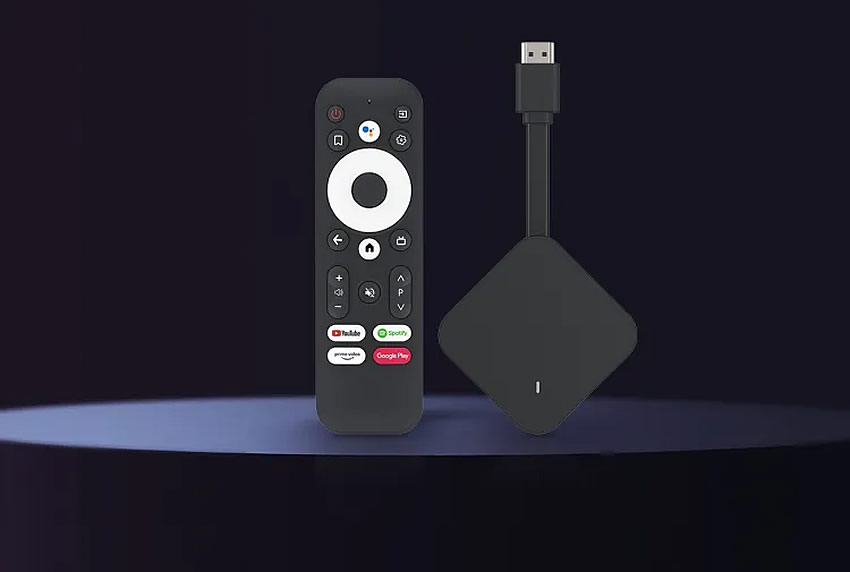
Google ликвидировала ботнет XCPE, в который входило более 1,3 млн устройств на базе Android, преимущественно телевизионных приставок. По данным компании, вредоносное ПО было намеренно встроено производителем оборудования Videostrong Technology, который использовал зараженные устройства для заработка на киберпреступной деятельности. После обнаружения угрозы Google прекратила сотрудничество с китайским партнером и заблокировала его возможность выпускать сертифицированные Android-устройства.
Videostrong Technology, базирующаяся в Шэньчжэне, встраивала бэкдор непосредственно в прошивки различных моделей устройств и брендов на протяжении нескольких лет. Для установки вредоносного ПО применялись методы обфускации, позволяющие загружать его уже после первого включения оборудования. Помимо Android TV-приставок, зараженными оказались некоторые медицинские устройства, караоке-системы и цифровые информационные панели. Владельцы оборудования при этом не знали, что их устройства участвуют в работе ботнета.
Получив контроль над зараженными устройствами, Videostrong продавала доступ к ним сторонним киберпреступникам, которые загружали собственные вредоносные модули. Они использовались для мошенничества с рекламой, скрытого подключения устройств к резидентным прокси-сетям и установки дополнительного вредоносного ПО. Кроме того, зараженное оборудование применялось для кражи данных и перенаправления несанкционированного сетевого трафика. Google также отключила управляющие домены, через которые преступные группы взаимодействовали со своими модулями. По оценке компании, это позволит лишить доступа к ботнет-инфраструктуре еще не менее 10 млн потенциально скомпрометированных устройств, которыми пользовались связанные с Videostrong группы.